PR301 — VPC y servidor web
Qué es esto
Guía de apoyo al lab. No sustituye el enunciado ni la rúbrica del Tema 3.
Entrega: Cómo entregar → PR301.md (o ZIP + img/).
Antes de empezar
- Lab Academy del Módulo 5 en Cloud Foundations: Ejercicio de laboratorio 2 — Creación de una VPC y lanzamiento de un servidor web (o el equivalente del enunciado).
- Región fija del lab; no mezcles recursos entre regiones.
- Docs: Create a VPC y Configure security group rules.
- No abras SSH/RDP ni motores de BD a
0.0.0.0/0«para probar». - El teardown ordenado puntúa.
Recorrido orientativo
-
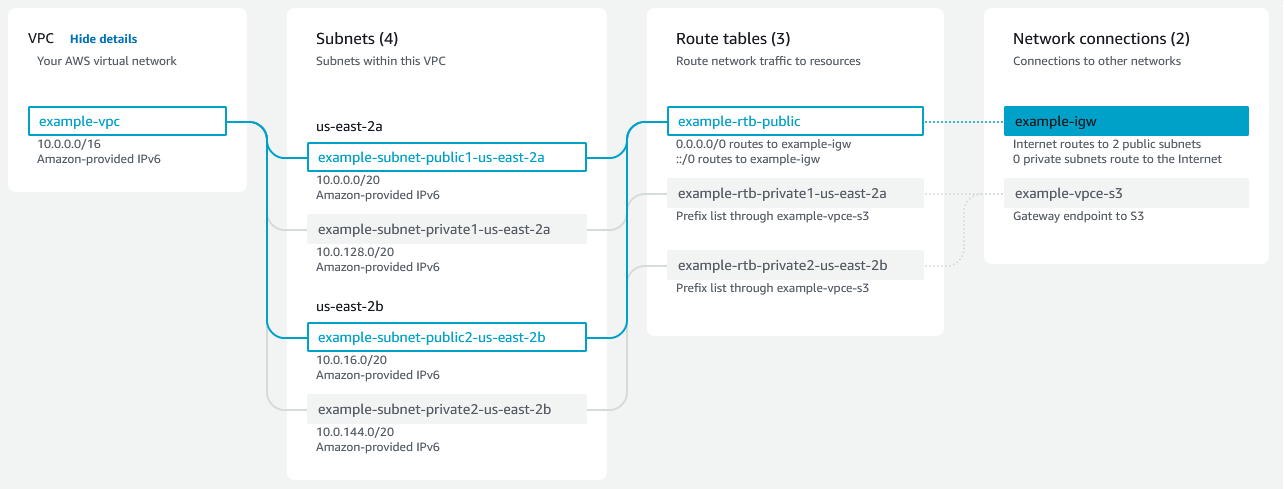
VPC con el asistente VPC and more. Consola VPC → crea la VPC con el CIDR del lab. En la primera AZ deja subred pública, subred privada y NAT gateway (el asistente suele crearlas juntas). Anota CIDR y AZ.
-
Segunda AZ. Añade otra subred pública y otra privada en una segunda zona de disponibilidad. Asócialas a sus tablas de rutas: las públicas con ruta
0.0.0.0/0→ Internet Gateway; las privadas con ruta al NAT (no al IGW). Tabla en el.md: nombre · CIDR · AZ · pública/privada · tabla de rutas. -
Internet Gateway. Comprueba que el IGW está attached a la VPC y que solo las subredes públicas tienen la ruta por defecto hacia él.
-
Security group del servidor web. Inbound: HTTP (80) desde el origen que pida el lab. Administración (22/3389) restringida si el enunciado lo permite; no
0.0.0.0/0innecesario. Captura las reglas. -
Instancia en subred pública. Lanza la EC2 del lab en una subred pública, asocia el SG y comprueba respuesta HTTP según el enunciado.
-
Revisión en el
.md. Relaciona el lab con el patrón ALB/API/RDS del tema: qué practicaste (VPC, NAT, dos AZ, SG) y qué simplificaste (servidor web directo en pública, sin ALB ni RDS). -
Teardown ordenado. Instancia → volúmenes/ENI → NAT → IGW (detach/delete) → subredes → VPC (o el orden exacto del lab). Evidencia de que no quedan restos.
Evidencia ↔ rúbrica
| Criterio | Qué dejar en el .md |
|---|---|
| VPC / subredes | Tabla CIDR + AZ (cuatro subredes si el lab llega a dos AZ) |
| Rutas e IGW | Pública → IGW; privada → NAT; sin IGW en privada |
| Security group | Captura Inbound (80 vs admin) |
| Limpieza | Orden de borrado + constancia de recursos eliminados |
Capturas
Las figuras de esta página son de apoyo. En tu .md del lab usa capturas propias del mismo paso; sin Account ID, claves ni contraseñas.
Errores frecuentes
- Una sola subred «para HA» (una subred = una AZ).
- Ruta al IGW en la subred privada sin explicarlo.
0.0.0.0/0en 22/3306 «temporal».- Borrar la VPC antes que la instancia o el NAT.
- Diagrama bonito sin CIDR/AZ ni relación con el patrón ALB/API/RDS.
Limpieza
Sigue el orden del lab (típicamente instancia → ENI/volúmenes → NAT → IGW → subredes → VPC). Comprueba la región. End Lab.