PR601 — RDS mínimo
Qué es esto
Guía de apoyo al lab. No sustituye el enunciado ni la rúbrica del Tema 6.
Entrega: Cómo entregar → PR601.md (o ZIP + img/).
Antes de empezar
- Lab Academy del Módulo 8 en Cloud Foundations: Ejercicio de laboratorio 5 - Creación de un servidor de bases de datos.
- La EC2 con la agenda de contactos (Address Book) ya viene creada en el lab.
- Región fija del lab.
- No abras 3306 (ni el puerto del motor) a
0.0.0.0/0. - Secretos fuera del
.md: no pegues contraseña master, cadena de conexión completa ni capturas con password visible. Usuario y contraseña los marca el enunciado. - Docs: Creating a DB instance, Security groups for RDS.
Recorrido orientativo
-
Abre la consola RDS (y EC2 / VPC si hace falta) en la región del lab. Localiza la EC2 de la agenda y anota su grupo de seguridad. Anota también las AZ de las subredes privadas que vas a usar.
-
Crea un grupo de seguridad para la BD cuyas reglas de entrada admitan el puerto de MySQL (3306) solo desde el grupo de seguridad de la agenda (la EC2 del lab). Captura las reglas de entrada.
-
Crea un grupo de subredes de BD (DB subnet group) con subredes privadas en dos AZ, según indique el enunciado. RDS Multi-AZ necesita ese alcance entre zonas.
-
Lanza Amazon RDS for MySQL con Multi-AZ activado, clase y almacenamiento que marque el lab, acceso público desactivado y el SG de la BD del paso anterior. Define usuario y contraseña master según el enunciado y anótalos fuera del entregable. Espera estado Available y captura la instancia (identificador / motor / clase) sin password en pantalla.
-
Copia el endpoint (host) de la ficha de la BD. En el
.mdindica que la agenda apunta a ese endpoint. No publiques usuario, contraseña ni la cadena de conexión completa. -
Abre el formulario de configuración de la propia agenda en la EC2 e introduce el endpoint, el nombre de la base de datos, el usuario y la contraseña (los valores los marca el enunciado). Comprueba que la agenda guarda y muestra contactos: eso demuestra que usa RDS.
-
En el
.md, en unas líneas, separa IaaS (la EC2 de la agenda: tú aplicas los parches del SO) de gestionada (RDS: AWS mantiene y actualiza el motor; tú esquemas, datos y accesos). -
Al terminar, elimina la instancia RDS y las instantáneas o copias de lab si el enunciado lo pide. Deja una captura que demuestre que has eliminado los recursos.
Qué entregar para cada criterio de la rúbrica
| Criterio | Qué dejar en el .md |
|---|---|
| Lab RDS (SG, subredes, Multi-AZ) | Capturas o descripción del flujo del Ejercicio de laboratorio 5 |
| Seguridad de red | Captura del SG: motor solo desde el SG de la agenda |
| Secretos y claridad | Endpoint sin password; IaaS frente a gestionado; agenda guarda contactos |
| Limpieza | Captura que demuestre que has eliminado los recursos |
Capturas
Las figuras de esta página son de apoyo. En tu .md del lab usa capturas propias del mismo paso; sin Account ID, claves ni contraseñas.
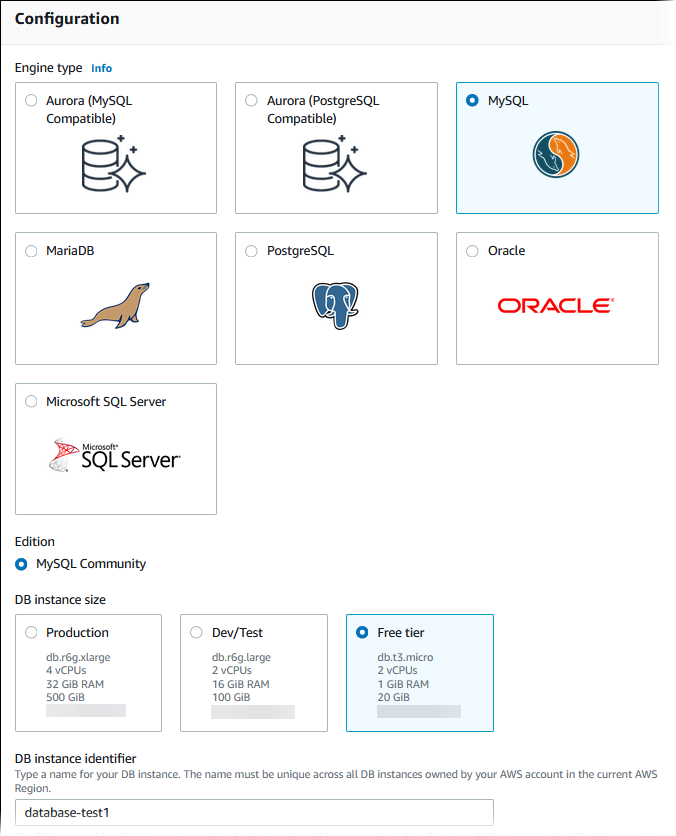
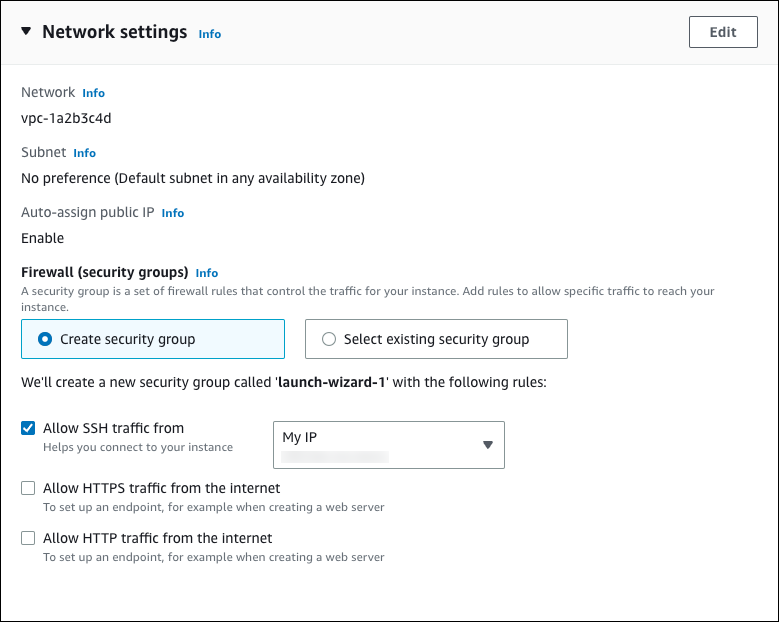
Errores frecuentes
- Abrir el puerto del motor a internet (
0.0.0.0/0en 3306). - Crear el grupo de subredes sin dos AZ privadas y luego no poder activar Multi-AZ.
- Pegar la contraseña o la cadena de conexión completa en el entregable.
- Olvidar eliminar la instancia RDS (sigue facturando).
- Configurar la agenda y no comprobar que guarda y muestra contactos.
Limpieza
Elimina la instancia RDS; limpia instantáneas o copias de lab según el enunciado; revisa SG huérfanos si el lab lo indica. Comprueba la región. End Lab.